Posts mit dem Label UKash werden angezeigt. Alle Posts anzeigen

Dienstag, 3. Mai 2016

Erpresser, Trojaner, Ransomware und kein Ende...

Ransomware, Erpresserviren, Verschlüsselungstrojaner, wie man die Dinger auch nennt, sie sind zu einer ernsthaften Bedrohung für unsere Daten geworden. Inzwischen enthält jede zweite EMail mit Anhang so ein Teil, aber auch Schwachstellen in Adobe Reader, Java, Flash, Internet Explorer usw. werden inzwischen aktiv genutzt um dem Nutzer solch ein Schadprogramm unterzujubeln.
Und es ist selbst für Laien inzwischen kein Problem mehr solch einen Virus zu erzeugen - entprechende Baukästen gibts für verhältnismäßig wenig Geld in den dunklen Ecken des Internets zu kaufen.

Das Vorgehen der Schädlinge ist dabei immer ähnlich: das Schadprogramm wird irgendwie zur Ausführung gebracht und dieses verschlüsselt dann Dateien oder ganze Teile von Festplatten mit bekannten Verschlüsselungsmethoden wie AES. Es folgt das Anzeigen eines Fensters, welches die eigentliche Lösegeldforderung enthält und den Weg wie man wieder an seine Dateien kommen soll.
Dabei sind alle Dateien betroffen, auf die der Virus zugreifen kann, Texte, Bilder, Videos, Musik, etc. etc., auch auf angeschlossenen externen Festplatten oder im Netzwerk erreichbare Dateien greifen die Schädlinge zu (eine Liste der Dateien auf die "AlphaCrypt" zugreift findet man hier.
In der Regel bekommen z.B. die eigenen Bilder eine neue Dateiendung und es wird auch ganz gerne die Erpressenotiz in jedem Ordner auf der Festplatte abgelegt.
Das Bezahlen des Lösegeldes kann einem die erhoffte Rettung bringen, ich würde aber nicht davon ausgehen.

Was tun, wenn es mich erwischt hat:
Computer nicht aussschalten - nur vom Internet trennen! Erstmal rausfinden, womit man es zu tun hat. Dazu gibt es inzwischen einen netten Dienst unter malwarehunterteam.com (en) der Anhand des Erpressertextes (Ransom Note) oder einer verschlüsselten Datei (Sample encrypted File) versucht zu erkennen um welchen Schädling es sich denn genau handelt. Auch eine Google-Suche nach der Endung der verschlüsselten Dateien hilft schonmal zu erkennen worum es sich denn wirklich handelt.


Sobald man den Virus beim Namen kennt hilft einem Google wieder ganz gut weiter.
Für einige der Fieslinge gibts inzwischen Tools, die die Verschlüsselung der eigenen Daten wieder rückgängig machen können - ein Blick lohnt hier bei c't oder auch hier im Forum bleepingcomputer.com (en) oder bei dieviren.de.


Was tun, damit es mich nicht erwischt:
1. EMail - Anhänge mit allergrößter Vorsicht behandeln, auch wenn sie angeblich von einem Freund stammen - virustotal.com hilft (auch gepackte) Viren zu erkennen
2. Halten Sie ALLE Software aktuell, die mit dem Internet zu tun hat: Browser, Java, Flash, Adobe Reader, Windows... - Tools wie SUMo oder Software-Update von Glarysoft können dabei helfen alte Programme zu erkennen und zu ersetzen (Bitte bei der Installation auch wieder auf Werbeschrott achten - Stichwort benutzerdefinierte Installation)
3. Prüfen Sie jedes Programm das aus dem Internet stammt mit virustotal.com oder mindestens zwei Virenscannern.
4. Machen Sie Backups!!! Auf externe Festplatten, in der Cloud oder wo auch immer, Hauptsache ein Virus bekommt keinen Zugriff darauf (Achtung auch bei Automatismen, die veränderte Dateien im Backup überschreiben). Einige der Viren greifen auch übers Netz um sich, daher Backups wenn möglich auf externe Geräte!


!!! UPDATE !!!
Der Erpresservirus TeslaCrypt gibt auf !!!
Der Autor von Teslacrypt hat der Firma ESET einen Generalschlüssel zur Verfügung gestellt, mit dem alle Varianten von mit TeslaCrypt verschlüsselten Dateien wieder entschlüsselt werden können. Faktisch bedeutet das das Ende von TeslaCrypt. Ein universelles Tool findet man bei BleepingComputer zum download.

!!! UPDATE 2 !!!
AVG und Trendmicro haben Ihre Entschlüsselungstools aktualisiert und geben sie zum Download frei. Damit sind fast zwanzig Erpresser mehr knackbar. Die Tools sind hier zusammengefasst.

!!! UPDATE 3 !!!
Verschiedene Unternehmen und Behörden haben sich zusammengeschlossen um Erpresser-Trojanern das Leben schwer zu machen. Die neue Internetseite nomoreransom.org bietet aktuell vier weitere Entschlüsselungstools zum freien Download an. Es sollen aber noch viele mehr dazukommen.

!!! UPDATE 4 !!!
Auch der Antivirenhersteller Avast bietet inzwischen eine Sammlung Entschlüsselungstools zur freien Benutzung an. Die Tools findet man nach Trojaner sortiert hier

Mittwoch, 26. November 2014

die Erpresser werden schlauer...

... wenn auch nicht viel.
Eine neue Variante der UKash-Erpresser-Trojaner ist im Umlauf. Gerne wird er über einschlägige Porno-Sites verteilt, aber auch über die unvermeidlichen EMail-Anhänge.
Diesmal meldet der Trojaner sich mit dem hübschen Antlitz von Frau Merkel und will 100,- Eu. über Paysafecard.....
GVU-Trojaner mit Merkel-Bild

Das Muster der Infizierung ist immer noch das gleiche, aber die Entfernung erfordert minimal mehr Aufwand:
Konnte man die alten Varianten noch im "abgesicherten Modus mit Eingabeaufforderung" nach Start von Autoruns oder CCleaner aus dem automatischen Start nehmen, so sorgt die neue Variante dafür, daß der Rechner nach Start des abgesicherten Modus sofort wieder herunterfährt.
Einfachste Möglichkeit hier ist ein Zurücksetzen des System auf einen früheren Wiederherstellungspunkt (so man denn einen hat). Der Trojaner ist dann zwar immer noch auf der Platte, kommt aber beim Starten nicht zur Ausführung - Jetzt kommt der ausführliche Virenscan zum Zug und killt das Ding. Ende des Spuks.

Also erstmal den Rechner ausmachen und mittels gedrückter F8-Taste neustarten - es erscheint das Windows-Startmenü:

Nach F8 - hier Computer reparieren wählen
Im Startmenü wählt man die Computerreparatur (wichtig: es gehen nur die Pfeiltasten und Enter), die sich dann gegebenenfalls mit der Anmeldemaske für den Benutzer meldet.


hier Systemwiederherstellung wählen

 Hier wählt man die Systemwiederherstellung.


hier einen Punkt auswählen und "Weiter"
Hier wählt man einen Wiederherstellungspunkt vor der Infektion aus und startet die Wiederherstellung.

Nach deren Abschluß bleibt nur der Computerneustart.


Jetzt sollte Windows wieder wie gewohnt starten (evtl. fehlen einige Updates, die kommen aber wieder) und man kann mit der Reinigung loslegen.
Für den Virenscan sollte man erstmal seinen eigenen Virenscanner im Vollscan nutzen (nach Update) und zusätzlich mindestens einen zweiten als on-demand-Variante. Ich nehme dafür ganz gerne Malwarebytes Antimalware (neu als Chamäleon) oder McAfee's Stinger oder Kaspersky's Virus Removal Tool. Oder einfach alle drei. Das wars.


Freitag, 13. Dezember 2013

Email - Anhänge und Erpresserviren zum Xten mal...

Ja und da ist er mal wieder, der obligatorische Anhang in der vermeintlich offiziellen Mail - diesmal sind die bösen Jungs auf den Zug mit den Redtube - Abmahnungen aufgesprungen und verschicken Abmahnungen per EMail (was ja schon ein Hohn schlechthin ist). Aber Sie haben sich Mühe gegeben und sprechen den EMail - Besitzer namentlich an (stand wahrscheinlich so in der Spammer-Datenbank)
Hier mal ein Bild der Mail (unsere stammte vom 10.12.13):

Abmahn - Mail


Aber erstmal der Reihe nach:
1. Der Absender war eine Person mit einer französischen EMail-Adresse - höchst ungewöhnlich für ne deutsche Anwaltskanzlei....

2. Die erwähnte IP-Adresse gehört laut GeoIP (dnsstuff.com) nach China, kann also niemals von unserem heimatlichen DSL-Anschluß bei der Telekom kommen und last but not least
3. der Anhang.....Im Anhang steckt mal wieder eine doppelt gezippte Datei (um Virenscanner auszutricksen) - in dem Fall eine mit dem gleichen Namen wie die beiden Zips, genauso wie hier schonmal besprochen.
Die Dateiendung ist .com, also Ausführbar - also wohl ein Virus. Am 10.12.2013 haben wir die Datei mal bei Jotti und virustotal hochgeladen - Ergebnis: dieselbe Datei wurde (unter anderen Namen) bereits mehrfach hochgeladen und das Ergebnis war erstmal niederschmetternd. Nur ein einziger Scanner meldete einen Verdacht - eigentlich ein Zeichen für eine saubere Datei..... aber warten wirs ab:
heute meldet Virustotal bereits 29 positive Ergebnisse - klares Zeichen für einen Virus der Art ZBot/Matsnu/Kazy - also einer der üblichen UKash-Erpresserviren (siehe auch hier)

Nochmals nachdrücklich an ALLE: Lassen Sie sich von EMail - egal welcher Art - NIEMALS dazu verleiten den mitgelieferten Anhang auszuführen. Auch wenn die Mail von Freunden kommt, lieber nochmal nachfragen was denn genau drin ist!


NACHTRAG: Die Kanzlei U+C, die die echten Abmahnbriefe verschickt, hat inzwischen auf diese Trittbrettfahrermails reagiert, gibt aber einige dumme Tipps auf ihrer Webseite - näheres hier.

Donnerstag, 14. Juni 2012

Vorgehensweise bei EMail-Anhängen

Hier mal eine bebilderte Vorgehensweise bei EMail-Anhängen am Beispiel von Thunderbird und einem Ukash-Erpresservirus:

Email mit Zip-Anhang, Anhänge nie öffnen, sondern speichern!

Eine nette EMail flattert mir ins Haus und bittet mich um 870 Euro - komisch von der Hoffmann GmbH hab ich bis dato noch nie etwas gehört, aber vielleicht hat ja mal wieder jemand aus der Familie was bestellt ohne mir bescheid zu sagen....
Im Anhang sollen also Vertragskopie und Ausweiskopie sein, naja, mal sehen...
Ich speichere die Datei also erstmal ab.

Speicherdialog von Thunderbird

 Danach wird dieses Zip-Archiv erstmal fein säuberlich entpackt und siehe da

Inhalt der ersten Zip- Datei
Per rechtsklick entpacken (hier mit Winrar)


sie enthält tatsächlich ein Bild von einem fremden Ausweis - na ob das Herrn Franz-Alfred S. aus Stadtlohn gefällt? Egal ebenso ist eine weitere Zip-Datei enthalten. Auch die wird einfach per Rechtsklick entpackt.

Inhalt der 2ten Zip-Datei


Oha, was haben wir denn da? Das ist kein Text, kein Dokument, keine Tabelle und kein PDF - es ist eine ausführbare Datei (Das ist eigentlich schon der Beweis, daß es sich um einen Virus handelt, aber ich wills genau wissen). Wer sich nicht sicher ist kann HIER nachschauen ob das stimmt. Natürlich hab ich bei meinem Windows immer die Option Dateiendungen anzeigen an.
kleiner Exkurs um diese Einstellung vorzunehmen (Beispiel Windows 7, die anderen gehen aber sehr ähnlich):
1. Computer (Arbeitsplatz) auf dem Desktop oder im Startmenü öffnen
2. Menü Extras - Ordneroptionen wählen
3. Karteireiter Ansicht wählen
4. Haken entfernen bei Erweiterungen bei bekannten Dateitypen ausblenden
5. alles mit OK bestätigen und schließen

Zurück zu unserer Mail:


zur Sicherheit umbenennen
erstmal wird die Datei umbenannt und ein z.B. .xxx hinten anghängt (Warnung von Windows ignorieren), damit ich Sie nicht doch aus versehen starten kann :)

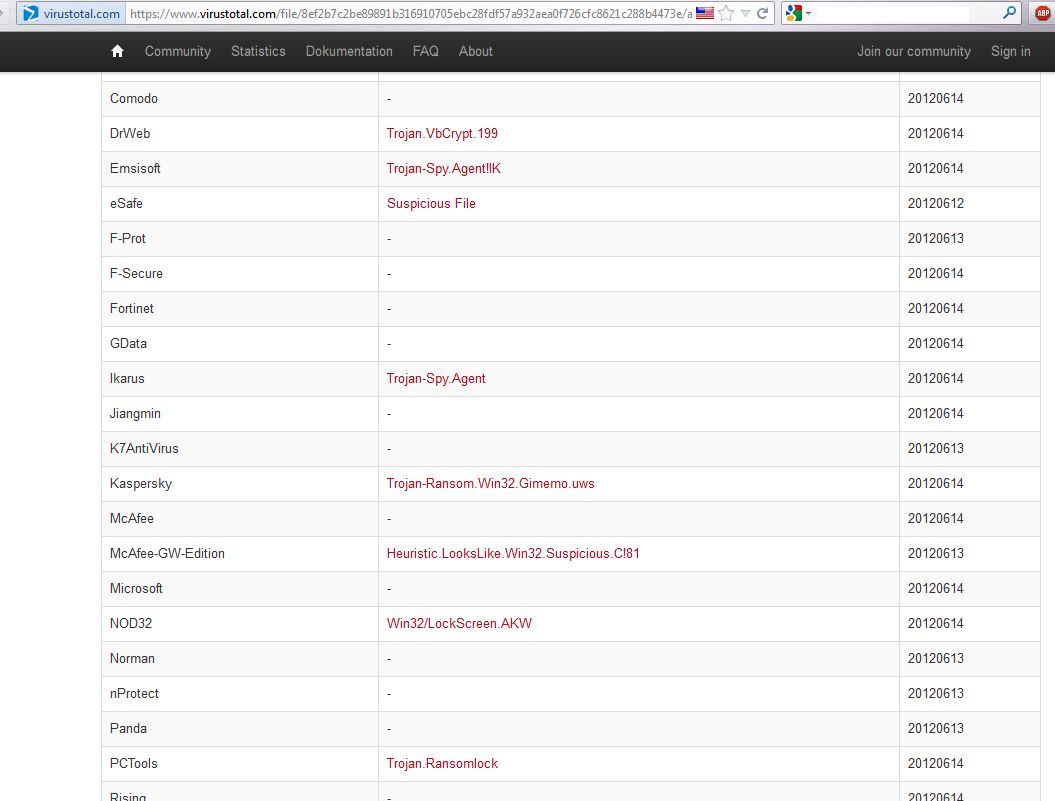
Dann geh ich mal schnell ins Netz und lade die Datei bei Viros Total hoch und lasse sie von dem Dienst scannen.
VirusTotal mit hochgeladener verdächtiger Datei
Das Ergebnis ist das welches ich erwartet hatte,

Ergebnisauszug
die Datei ist einer dieser Ukash-Erpresser, wie sie im Moment oft im Umlauf sind. Noch nicht alle Virenscanner kennen das Teil, aber die großen erkennen sie und das reicht mir.
Ergebnis: Mail gefälscht, Inhalt Virus, alles weg!

Erpresserviren und andere Schädlinge

Lange Zeit versuchten Virenschreiber ihre Malware per EMail unter die Leute zu bringen, in gebrochenem Deutsch versuchte man den Empfänger zu überreden den Dateianhang der Mail zu öffnen und damit natürlich das eigene System zu infizieren. Auch dank der Medien entwickelte sich nach und nach ein Bewußtsein dafür, daß diese Anhänge gefährlich sein könnten und die Virenschreiber suchten sich andere Wege zur Verbreitung. Nun, heute sind die Antivirenprogramme besser, auf jedem System und immer am mitlaufen, der Rechner und alle entscheidenden Programme sind stets aktuell - was soll da noch passieren?! Der Nutzer ist also faul geworden und EMailanhänge werden wieder ohne Zögern einfach geöffnet. Dabei waren allein im April etwa 2,8% aller EMails mit Viren belastet. Statistisch betrachtet sind das allein bei mir 2 bis 3 Viren am Tag. Die Folge daraus ist, daß gerade heute immer mehr Menschen von z. B. den UKash - Erpresserviren betroffen sind.

Trojaner-Board.de befaßt sich schon länger mit den UKash-Viren.

Die ersten Varianten dieser sog. RansomWare ließen sich auch noch einfach entfernen und der Schaden rückgängig machen, die aktuelleren dagegen verschlüsseln die Kopfzeilen Ihrer Dateien ohne Aussicht auf die Möglichkeit zum Entschlüsseln zu Lebzeiten! Ein gutes EMail-Programm warnt übrigens nicht ohne Grund davor einen Anhang zu öffnen. Altes und neues Gebot der Stunde ist also:

Niemals EMail-Anhänge sofort öffnen!

Das gilt für ALLE EMails, die von Banken, die von Ihrem Internetanbieter, die von Ihrem besten Freund - EMails sind so leicht fälschbar wie ein weißes Blatt Papier!
Was also sonst? Sollte der Anhang wirklich so verlockend sein, daß Sie ihn öffnen wollen, so beachten sie einfach ein paar goldene Regeln.

1. Seien Sie Mißtrauisch! Lesen Sie sich den Inhalt der Mail nochmal genau durch. Haben Sie wirklich bestellt, sind Sie wirklich Kunde des vermeintlichen Absenders, ist der richtige Zeitpunkt für eine Rechnung, haben Sie den Anhang angefordert?
2. Achten Sie auf persönliche Anrede mit Namen (Mail für 'Anna' - Anrede 'Berta') und Kundennummern, achten Sie darauf, daß diese auch stimmen. Achten Sie auf die Rechtschreibung in der Mail.
3. Speichern Sie den Anhang ab (Speichern, nicht öffen!), achten Sie dabei auf falsche Benamung (Mail mit 'Mahnung' - Dateiname mit 'Ihre Bestellung'). Achten Sie BESONDERS auf ausführbare oder doppelte Dateianhänge - der letzte dreibuchstabige Anhang ist ausschlaggebend dafür, was Windows mit so einer Datei macht. Eine Liste mit Dateiendungen ausführbarer Dateien gibt es HIER. Es gibt keinen Grund Ihnen eine ausführbare Datei zu schicken - also einfach löschen (Datei und Mail)!
4. Aktualisieren Sie Ihren Virenscanner und scannen Sie den Anhang separat damit oder besser mit einem Online-Dienst wie VirusTotal oder Jotti - bei Verdacht löschen. Handelt es sich um eine gepackte Datei (z.B. mit der Endung .zip) so entpacken Sie diese vor dem Scannen (manche Viren kommen in gepackten Archiven um Virenscanner zu täuschen) aber führen Sie sie trotzdem nicht aus.
5. Warten Sie einen oder zwei Tage um neuere Updates Ihres Virenscanners zu bekommen und scannen Sie nochmal. Bei Mails von Freunden fragen Sie nach ob diese Ihnen tatsächlich diese Datei schicken wollten, das kostet nix und ist absolut verständlich.

Natürlich ist diese Form der Paranoia mühsam und aufwendig, aber es ist ungleich schwieriger und teurer sein System wieder von einem Schädling zu befreien. Besonders die UKash-Viren zerstören Daten unwiederbringlich!

Montag, 30. April 2012

Ukash und kein Ende in Sicht

Und da ist er wieder, der unvermeidliche Startbildschirm, der auffordert einen bestimmten Betrag via UKash nach WeißGottWo zu überweisen. Diesmal in einer etwas erpresserischeren Variante. Der Trojaner verschlüsselt eigene Daten - Dateien wie JPGs, MP3s, DOCs etc. etc. (Trojan.Matsnu.1)
Wer bezahlt und den Code eingibt soll angeblich wieder an seine Dateien rankommen - ha Pustekuchen, Pech gehabt.

mieser Erpresser

Zum Glück haben die Erpresser einen einfachen symmetrischen Verschlüsselungmechanismus benutzt, so kann man aus einer bekannten und einer verschlüsselten Datei "gleichen" Inhaltes den Schlüssel errechnen und damit auch alle anderen Dateien wieder entschlüsseln.
Einige findige Programmierer, unter anderem bei Avira haben sich dieser Aufgabe angenommen und passende Tools bereits zum Download bereitgestellt. Nun, jetzt stellt sich die Frage, wenn alle meine Dateien verschlüsselt sind, woher bekomme ich Originale? Ganz einfach, auf jedem Windows-Rechner existieren z.B. Beispielbilder, die auf anderen Windows-Systemen auch vorhanden sind, also einfach vom Nachbarn per USB-Stick besorgen und fertig (für Windows 7 findet man welche hier im TrojanerBoard).

Die Vorgehensweise zum Entfernen des Verschlüsslers ist einfach, man startet das System mit Hilfe einer BootCD, z.B. dem Avira Antivir Rescue System, einem unter Linux laufenden System, welches eben nur den bekannten Virenscanner startet. Alternative dazu ist die Kaspersky Rescue Disk.
Der PC sollte dabei mit dem Internet verbunden sein um Avira aktualisieren zu können (geht am einfachsten über Kabel). Scan über das gesammte System starten und abwarten bis er fertig ist. (Erkannte Viren werden standardmäßig umbenannt - nicht gelöscht). Jetzt den PC hochfahren, als wäre nix gewesen. Dann mit dem eigenen aktualisierten Virenscanner einen zweiten Komplettsuchlauf machen und die (wieder) erkannten Dateien in Quarantäne bringen. Die zurückgebliebenen Autostart-Einträge (hier mit Zufallsnamen) kann man einfach mit den Sysinternals Autoruns entsorgen.

Jetzt das Entschlüsselungsprogramm von Avira HIER besorgen und starten. Als verschlüsselte Datei ist meist bereits eine der Standard - Beispiel - Dateien eingetragen, als entschlüsselte Datei wählt man die passende vom Nachbarn. Jetzt lässt man Aviras Programm direkt auf die ganze Platte (und falls vorhanden auch auf die anderen Platten) los. Das Programm arbeitet relativ zügig und zeigt am Ende an, wieviele Dateien es entschlüsselt hat (hier waren es etwa 3000). Die verschlüsselten Original bleiben dabei erhalten, falls irgendetwas schief geht. Et voila, das Problem ist Geschichte.
Zur Vorsorge empfiehlt es sich aber wie immer, alle möglichen veralteten Programme erst mal zu aktualisieren um zukünftige Infektionen auszuschließen.
Gutes Hilfsmittel dazu ist der Secunia personal Software Inspector.

Nachtrag: Übrigens wird dieses sogenannte RansomWare zur Zeit noch nicht von Microsofts Security Essentials erkannt, daher empfehle ich derzeit ein anderes Antivirenprogramm zu verwenden!
Nachtrag2: So wie es aussieht wurde der Trojaner über eine gefakte Telekom-Mail mit dem Betreff Telekom-Rechnung als Anhang verschickt. Hier mit doppelter Dateiendung .pdf.exe um zu Verschleiern um was es sich wirklich handelt. Nochmal eindringlichst an alle: Dateianhänge erst speichern! Bei der Nachfrage unter welchem Namen erkennt man die doppelte Dateiendung immer. Dateien die sich so zu tarnen versuchen sind IMMER böse.
Nachtrag3: Inzwischen geistert das Ding auch als O2 - und  Vodafone-Rechnung durchs Netz - eins ist aber allen gemein, in der Mail steht eine falsche Kundennummer, ein sehr hoher Rechnungsbetrag und sie enthält einen ausführbaren Anhang.
Nachtrag4: Habe heute eine EMail-Mahnung mit vollkommen überhöhter Summe erhalten :)
In diesem Fall kam der Trojaner als .com - Datei in einer .zip - Datei, welche nochmals gezippt war (um Virenscanner auszutricksen). Avira hat nicht angeschlagen, aber die Kontrolle bei VirusTotal war eindeutig

Montag, 13. Februar 2012

Zeitreise...

anders kann ich mein heutiges Erlebnis nicht beschreiben, aber von vorne:

Fehlerbeschreibung: beim Start von Windows kommt immer so ein weisses Feld das nicht weg geht und man kann gar nix mehr machen....

Muss ich mir natürlich ansehen, kann ja alles sein. Beim Kunden angekommen stellt sich raus, das weisse Feld ist ein IE-Fenster, das krampfhaft versucht irgendetwas aus dem Netz darzustellen, dabei schiebt es sich kurz nach dem Systemstart komplett in den Vordergrund und übernimmt dabei den Bildschirm des Users. Keine andere Aktion mehr möglich.

BKA-Trojaner

Da ich in letzter Zeit des öfteren mit diversen UKash-Erpresser-Trojanern zu tun hatte tippe ich auf etwas derartiges und starte Windows im abgesicherten Modus mit Eigabeaufforderung. Brachte leider nicht den erwünschten Erfolg, das Ding schien etwas schlauer zu sein als die anderen Varianten. Nungut, bevor ich die Holzhammermethode teste erst nochmal normal starten und mal schauen ob ich den Taskmanager noch vor dem IE-Start öffnen kann. Das wars, eine Autostart namens INetAccelerator.exe tauchte auf und liess sich früh genug wieder abschiessen.
OK, Gefahr erkannt, Sysinternals Autoruns brachte 4 Starteinträge für das Ding zum Vorschein, die dann auch schnell abgehakt waren, ebenso wie die ca. 15 anderen Viren und Trojaner - Einträge die mir mit blossen Auge sofort auffielen.
Ein schneller Blick auf den installierten Avira liess dann auch schlimmes erahnen - letztes Update August 2010 - na toll, ok dann machen wir den erstmal neu und checken auf weitere Viren - pustekuchen - der neue Avira setzt - na wer ahnt es schon - XP ServicePack 3 vorraus. Diese System hier ist im Jahr 2001 stecken geblieben. Irgendwer hatte die Autoupdates abgestellt und auch sonst nix aktualisiert. Naja eine echte Zeitreise ins Jahr 2001 würde ich sagen.
Was mich aber echt wundert ist, daß der Rechner solange mitgemacht hat.